Vai al contenuto principale

Il riciclaggio di Bitcoin

Un uomo californiano, per l’esattezza di Orange County, ha confessato di aver riciclato 25 milioni di dollari attraverso una rete di sportelli bancomat per Bitcoin senza licenza e tramite scambi effettuati di persona. Kais Mohammad, era a conoscenza di molti dei suoi clienti che riciclavano i proventi del crimine attraverso la sua rete di scambio di Bitcoin. Ma cosa sono i Bitcoin? Si tratta di una moneta virtuale, costituite da codici, ovvero da una serie di numeri.

Continua a leggere

Mercato del Lavoro: tendenze e rischi in tempi di pandemia

A) Costruire un nuovo mercato del lavoro: l’Europa è pronta per una nuova pandemia?  B) Tendenze nel mercato del lavoro europeo 2020-2021
 
***** ****** *****
Con questi due interventi, come annunciati nel titolo, sta iniziando una collaborazione tra “JobsOra“ e la  Consul Press  su tematiche riguardanti il “mondo del lavoro”, l’occupazione. la sicurezza, nonché sulle tendenze e le nuove possibilità operative determinate anche da questo periodo di non previste (…o comunque non del tutto prevedibili) emergenze sanitarie. A questa drammatica situazione sanitaria, ancor non completamente debellata, si è concatenata un’ altra non meno devastante crisi economica/finanziaria che ha accentuato ancor più tutte le problematiche del “mercato del lavoro”. 
Contro questa crisi è necessario porre in campo tutte i mezzi di contrasto per rilanciare la produttività a 360° e riconquistare almeno gran parte delle posizioni sino ad ora andate perdute.
Ma, purtoppo, questo rilancio che dovrebbe rivestire una esigenza primaria  – affinché il “Sistema Italia” (…e non solo) non vada alla deriva – a giudizio della nostra Redazione doveva essere affrontato con una ben diversa competenza, efficienza e preparazione che l’attuale Governo – e l’attuale maggioranza parlamentare a suo sostegno (presente solo sui numeri ma non nella realtà) – non sembra assolutamente possedere, a prescindere dalla “imponente forza di fuoco”, sbandierata nei proclami ma inesistente nella realtà. 

Continua a leggere

Vollgar botnet e gli attacchi informatici.

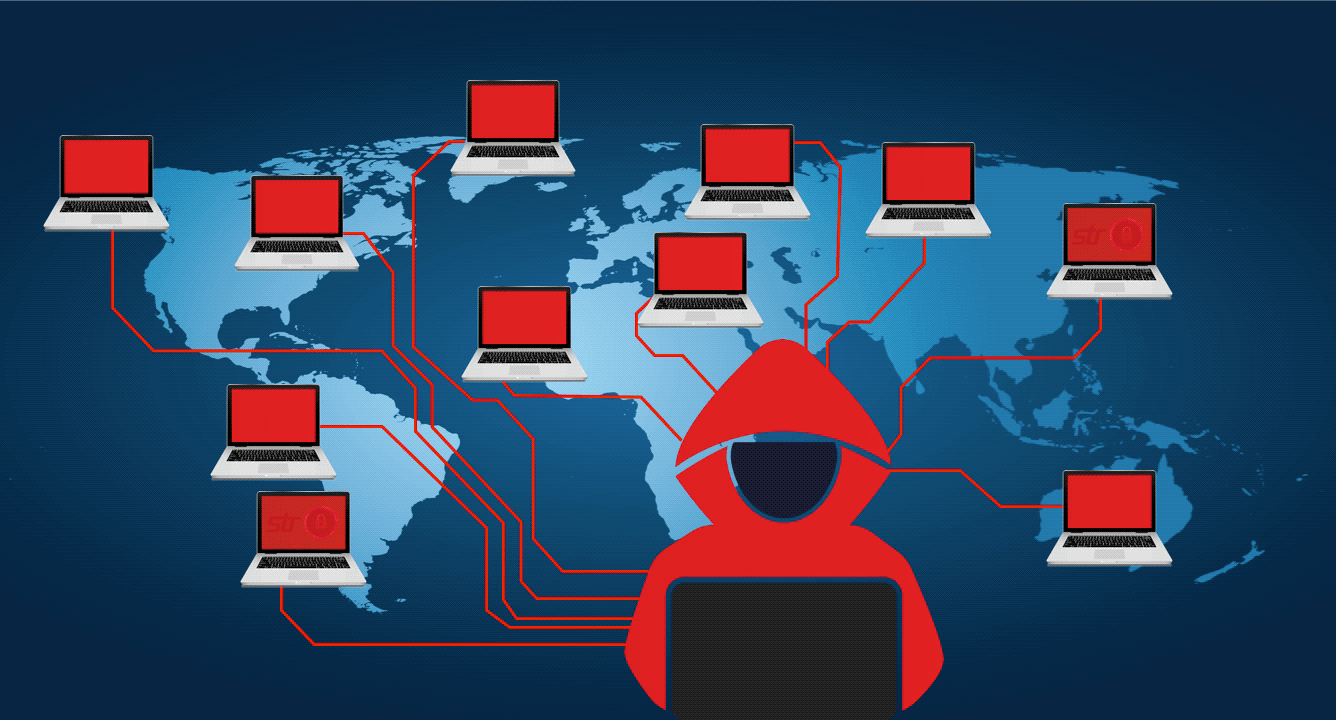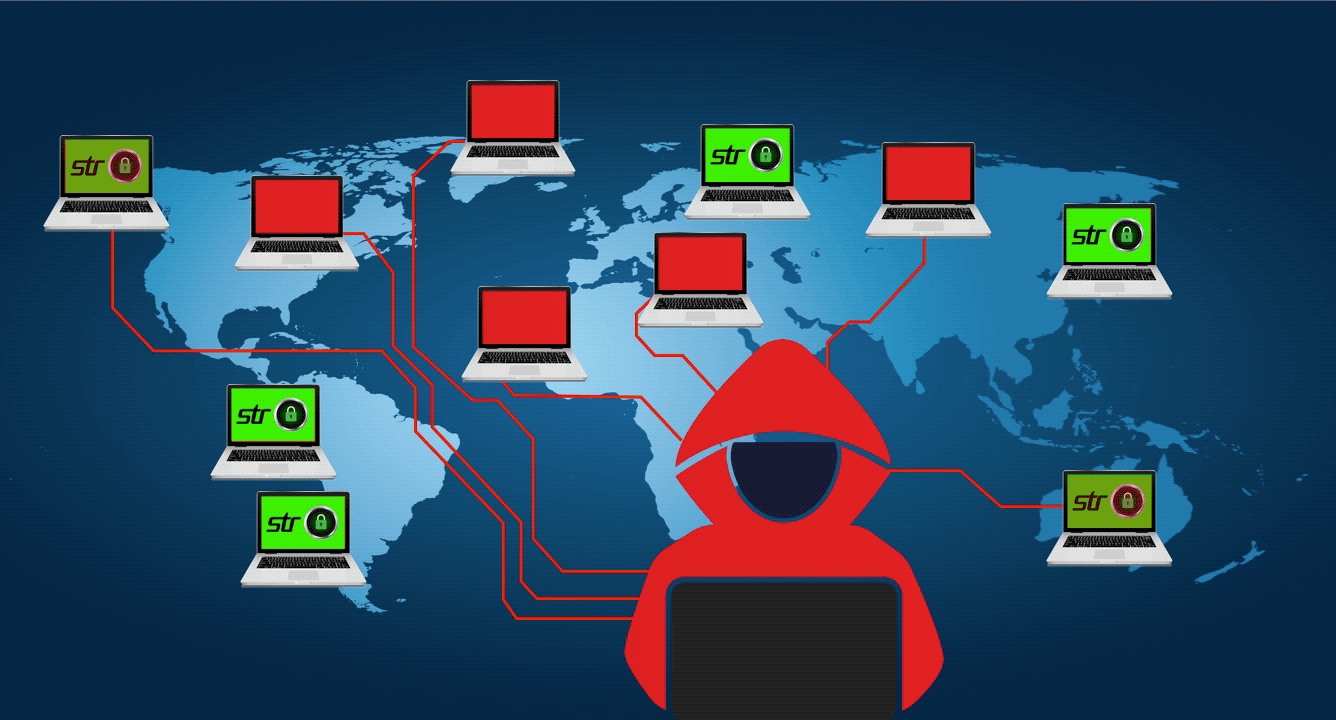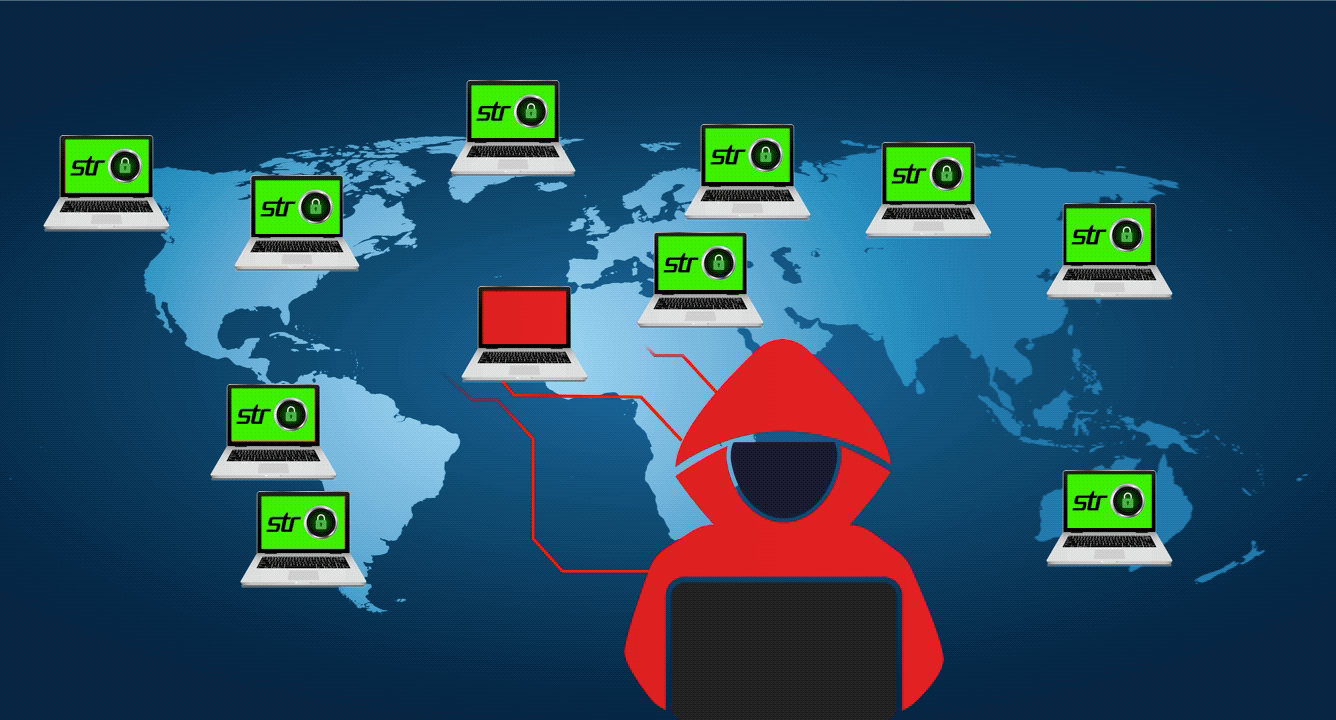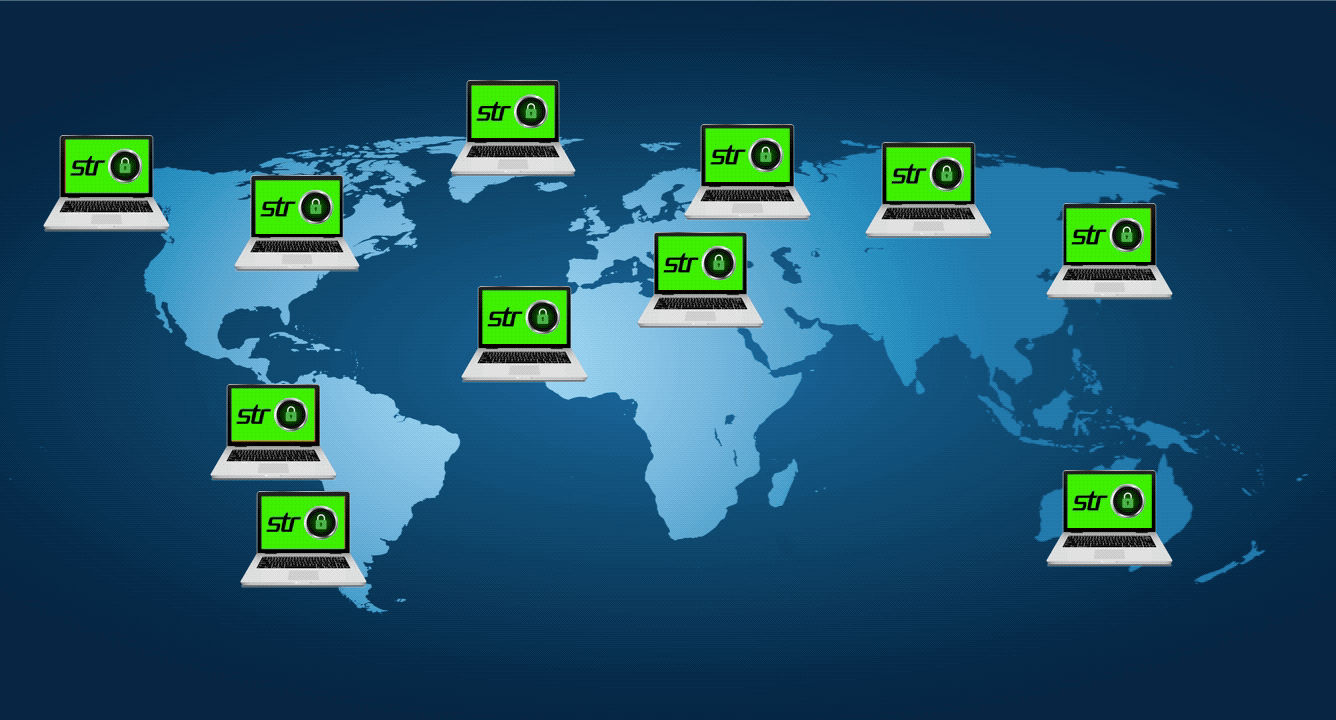
Il team di “Guardicore Labs Cyber Security Research Team”, un gruppo di ricerca globale, composto da hacker, ricercatori sulla sicurezza informatica ed esperti del settore, ha scoperto una botnet, una rete di computer infettati da software dannoso in modo da poter esser controllati in remoto. I computer vengono forzati ad inviare spam, diffondere virus o lanciare attacchi DDoS (Distributed Denial of Service) senza che i veri proprietari ne siano consapevoli. I DDoS sono una delle principali minacce a livello informatico. L’acronimo è traducibile in italiano nel seguente modo: Interruzione distribuita del servizio, ovvero mettere fuori uso un sito internet, dopo averlo tempestato di richieste.


Per spiegare cosa è un attacco DDoS è necessario fare un passo indietro. Il nome originario era DOS (Denial of service). Infatti, come suggerisce il nome, l’obiettivo era quello di ingolfare i server di un sistema informatico. Server più colpiti sono quelli delle aziende. Si riesce a bloccare il server, esaurendo la banda di comunicazione e rendendo quindi inutilizzabile il sito. Questo principio viene utilizzato anche dagli attacchi DDoS, ma con la differenza che quando ci si trova davanti a un attacco DOS, bisogna difendersi da un’unica sorgente di attacco informatico.
Mentre quando si deve fronteggiare un attacco DDoS, le false richieste di accesso al server arrivano da più fonti. I server, essendo raggiunti da più richieste contemporaneamente e da fonti diverse, si intasano in minor tempo.

Tornando sul tema botnet, in apertura, abbiamo fornito la nozione. Entriamo nel vivo del discorso. Un noto esempio è la botnet Mirai, che nel 2016 è riuscita ad interrompere i servizi di colossi come Twitter e Amazon. E due mesi dopo, in Germania, è riuscita a mettere fuori uso le reti internet e telefoniche di un milione di persone.

Un’altra botnet, che attacca i sistemi operativi Windows è la Vollgar. Scoperta intorno a maggio del 2018, installava sui computer RAT (Remote Access Trojan), ovvero un malware in grado di aver accesso al pc delle vittime ignare da remoto, e silent miner, virus che sfruttano i computer per avere accesso ai bitcoin. Gli esperti del Guardicore Labs hanno scoperto che ora ogni giorno eseguiti attacchi contro server MS-SQL. Una volta violato il sistema vengono, vengono inseriti i malware RAT e silent miner. I database più colpiti sono quelli della sanità, aviazione ed istruzione. È assai difficile capire quali dispositivi sono stati attaccati e quali no.

Alcuni sviluppatori e ricercatori sono riusciti a creare un tool per trovare nei server se ci sono stati, o meno, attacchi. Quindi è possibile verificare se la macchina è stata infettata.

Coronavirus Finder, la truffa pandemica

L’emergenza coronavirus, passata oramai dalla fase 1 alla fase 2, sembra essersi ridimensionata, ma questo non vuol dire che siamo salvi. Le tv locali, soprattutto in questi giorni, stanno trasmettendo una pubblicità, che ha come tema principale il covid e tutta una serie di azioni da non commettere, in quanto potrebbero esserci nuovi casi. Adesso ciò che più preoccupa sono gli asintomatici, i quali potrebbero generare, senza nemmeno accorgersene, una nuova pandemia. In questi giorni alcuni sviluppatori stanno realizzando un’applicazione, che potrà permettere di individuare i contagiati e vedere con quali persone sono entrate in contatto. 

Il coronavirus con sé ha portato anche numerose truffe informatiche a tema covid, tra queste una delle più pericolose è il “Coronavirus Finder”. Ripercorriamo la storia del malware. Nome tecnico del malware è “Ginp”, un trojan mobile banking, nato originariamente come una sorta di finto Google Play Verificator. La sua creazione risale circa a giugno 2019. Da una prima versione basic, si è passati velocemente a una a pagamento, attraverso il conto corrente bancario e l’app è stata trasformata in un finto Adobe Flash Player, Sanpchat o Viber.

Gli sviluppatori di “Ginp” hanno preso la palla al balzo e, approfittando dei tristi avvenimenti dovuti alla pandemia, sfruttando il caos mediatico e le fake news, hanno chiamato il malware “Coronavirus Finder”. Le persone, prese da paura e sconforto hanno iniziato a scaricare l’app. Cosa fa questa applicazione?

Quando si accede all’app in questione e si da un comando qualsiasi, l’utente viene reindirizzato verso una pagina web che mostra le persone infette vicine.

Finora sembrerebbe tutto normale, ma il problema risiede nel fatto che per avere accesso al database delle persone contagiate, si deve pagare 0,75 centesimi per conoscerne la posizione esatta. Come detto ad inizio articolo l’applicazione ufficiale è ancora in via di sviluppo. Dopo aver inserito i dati della carta di credito, per pagare quella somma irrisoria, in realtà, il credito rimane invariato, ma i criminali, di fatto, vengono in possesso degli estremi della tua carta di debito. Come si possono evitare le truffe nell’era digitale?

La prima cosa da fare è quella di scaricare le applicazioni direttamente da play store, per i dispositivi android, o dall’ apple store, per i dispositivi apple. Quindi è sempre meglio non andare a installare app da siti non ufficiali, spuntando l’opzione abilita per fonti sconosciute. Altro suggerimento è quello di non cliccare su link sospetti e non rivelare mai informazioni sensibili, come password ed estremi della carta di credito.